
CRL (Certificate Revocation List), dijital sertifikaların geçerlilik durumunu kontrol etmek için kullanılan bir listedir. CRL, iptal edilen sertifikaların bir listesidir, bir sertifika otoritesi tarafından oluşturulur ve yayımlanır. Bu liste, belirli bir sertifikanın artık güvenilir olmadığını ve kullanılmaması gerektiğini belirtir. Bu yazımızda CRL Nedir konusundan bahsedeceğiz.
CRL Neden Önemlidir ❓
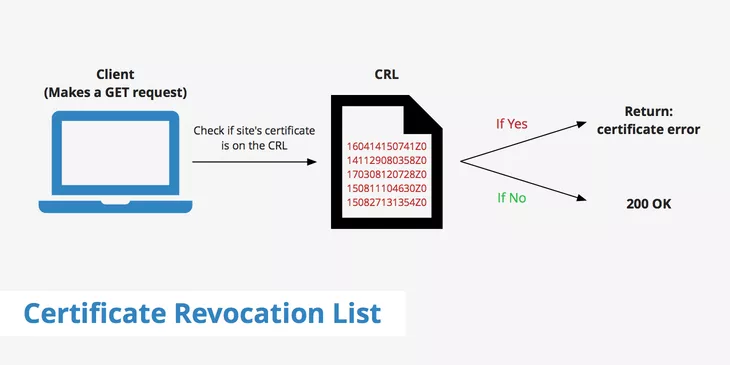
Dijital sertifikalar, güvenli iletişim sağlamak ve kimlik doğrulamak için kullanılır. Ancak bir sertifika, çeşitli nedenlerle güvenilirliğini kaybedebilir:
- Sertifikanın Anahtarlarının Çalınması veya Tehlikeye Girmesi: Bir saldırganın özel anahtarlara erişmesi durumunda, sertifika kötüye kullanılabilir.
- Sertifika Sahipliği Hataları: Sertifika yanlış bir kullanıcıya veya sisteme atanmış olabilir.
- Sertifika Sahibinin Yetkilerinin Değişmesi: Sertifika sahibi organizasyonun veya bireyin artık belirli bir kimlik doğrulama gereksinimini karşılamaması.
- Sertifikanın Yanlış Kullanımı veya Sahtekarlık: Sertifika, amacı dışında veya kötü niyetli faaliyetler için kullanılabilir.
CRL, bu tür durumların tespiti ve engellenmesi için hayati bir rol oynar.
CRL Nasıl Çalışır ❓
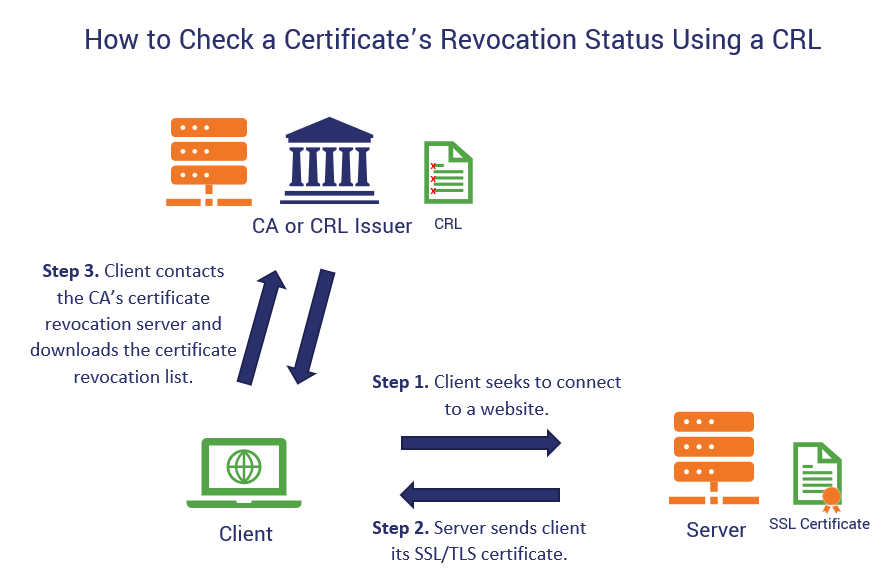
1. CRL’nin Yayımlanması: Sertifika otoriteleri, iptal edilen sertifikaların listesini belirli aralıklarla yayımlar. Bu listeler genellikle bir CRL URL’si aracılığıyla erişilebilir.
2. CRL’nin İçeriği:
• Sertifika Seri Numarası: İptal edilen sertifikanın benzersiz kimliği.
• İptal Tarihi: Sertifikanın ne zaman geçersiz kılındığını belirtir.
• İptal Nedeni: (isteğe bağlı) Sertifikanın neden iptal edildiğine dair açıklama.
3. CRL’nin İndirilmesi ve Doğrulanması: Sistemler veya istemciler, CRL’yi indirerek bir sertifikanın geçerliliğini kontrol eder. Kontrol sırasında sertifikanın seri numarası, CRL’deki listede aranır. Eğer bulunursa, sertifika geçersiz kabul edilir.
CRL Türleri 📝
1. Tam CRL (Full CRL): Bütün iptal edilmiş sertifikaların tam listesini içerir. Büyük bir sertifika otoritesi için bu liste oldukça büyük olabilir.
2. Delta CRL: Yalnızca son yayımlanan tam CRL’den bu yana iptal edilen sertifikaları içerir. Daha az veri indirimi gerektirir, bu nedenle daha hızlıdır.
CRL ve OCSP Karşılaştırması 🔄
CRL, geçerlilik kontrolleri için kullanılan ilk yöntemlerden biridir. Ancak modern sistemler genellikle Online Certificate Status Protocol (OCSP) kullanır. OCSP, CRL’ye kıyasla daha hızlı ve dinamik bir yöntemdir.
| Özellikler | CRL | OCSP |
Performans | Büyük bir liste olduğunda yavaş. | Hızlı ve gerçek zamanlı. |
Veri Miktarı | Tüm iptal edilen sertifikalar listelenir. | Tek bir sertifika kontrol edilir. |
Dinamiklik | Statik ve periyodik güncellenir. | Gerçek zamanlı sorgulama sağlar. |
CRL’nin Avantajları ✅
• Yerel Depolama: Bir kez indirildiğinde çevrimdışı olarak kullanılabilir.
• Basitlik: Sertifikaların geçerliliğini kontrol etmek için basit bir yöntemdir.
• Standart Uyumluluk: Çoğu güvenlik standardı CRL kullanımını destekler.
CRL’nin Dezavantajları ❌
• Büyüklük ve Performans Sorunları: Büyük CA’lar için CRL listesi zamanla büyür, bu da performans düşüşüne neden olabilir.
• Dinamik Kontrol Eksikliği: Sertifika iptalleri ve CRL güncellemeleri arasında bir zaman farkı olabilir.
• Manuel Yönetim Gereksinimi: CRL’lerin düzenli olarak güncellenmesi ve dağıtılması gerekir.
Sonuç ❤️
CRL, sertifikaların geçerlilik durumunu kontrol etmek için kritik bir araçtır. Ancak büyük listeler ve zamanlama sorunları nedeniyle modern sistemlerde OCSP gibi dinamik yöntemlerle birlikte kullanılır. Güvenlik altyapısı oluştururken CRL’nin sınırlamalarını ve avantajlarını göz önünde bulundurmak önemlidir. Bu yazımızda CRL nedir konusuna değindik, aklınıza bir sorun takılır ise bizimle iletişime geçebilirsiniz, daha detaylı bir makale ihtiyacı hissederseniz buradaki makaleyi okuyabilirsiniz, bir sonraki yazımızda görüşmek üzere.

