Geleneksel güvenlik mimarileri, sistem içerisindeki kullanıcıların güvenilir olduğunu varsayar. Ancak artan siber saldırılar, uzaktan çalışma, bulut sistemlerin yaygınlaşması ve mobil cihazların kullanımındaki artış, bu yaklaşımın yeterli olmadığını gösterdi. İşte bu noktada “Zero Trust” kavramı ortaya çıktı. Peki, Zero Trust nedir ve neden bu kadar önemlidir?

Bu Mimari Nedir? 🚫
Zero Trust (Sıfır Güven) mimarisi, hiçbir kullanıcıya veya cihaza, sistem içinde bile olsa otomatik olarak güvenilmemesi esasına dayanır. Yani sistemin temel varsayımı:
“Kimseye güvenme, her şeyi doğrula.”
Bu yaklaşımda:
- Kullanıcılar kimlik doğrulaması yapmadan hiçbir kaynağa erişemez.
- Erişim talepleri sürekli olarak izlenir ve değerlendirilir.
- En az ayrıcalık ilkesi uygulanır: Her kullanıcı yalnızca görevine özel izinlere sahip olur.
Neden Önemlidir? 🎯
- İç tehditlere karşı koruma sağlar.
Yalnızca dış tehditleri değil, sistem içinde erişim hakkı olan kötü niyetli veya dikkatsiz kullanıcıları da engeller. - Uçtan uca güvenlik sağlar.
Bulut, IoT, mobil cihazlar gibi dağınık yapılar Zero Trust ile birlikte güvenli hale getirilebilir. - Regülasyon uyumluluğu sağlar.
KVKK, GDPR, ISO 27001 gibi güvenlik standartlarına uyumu kolaylaştırır.
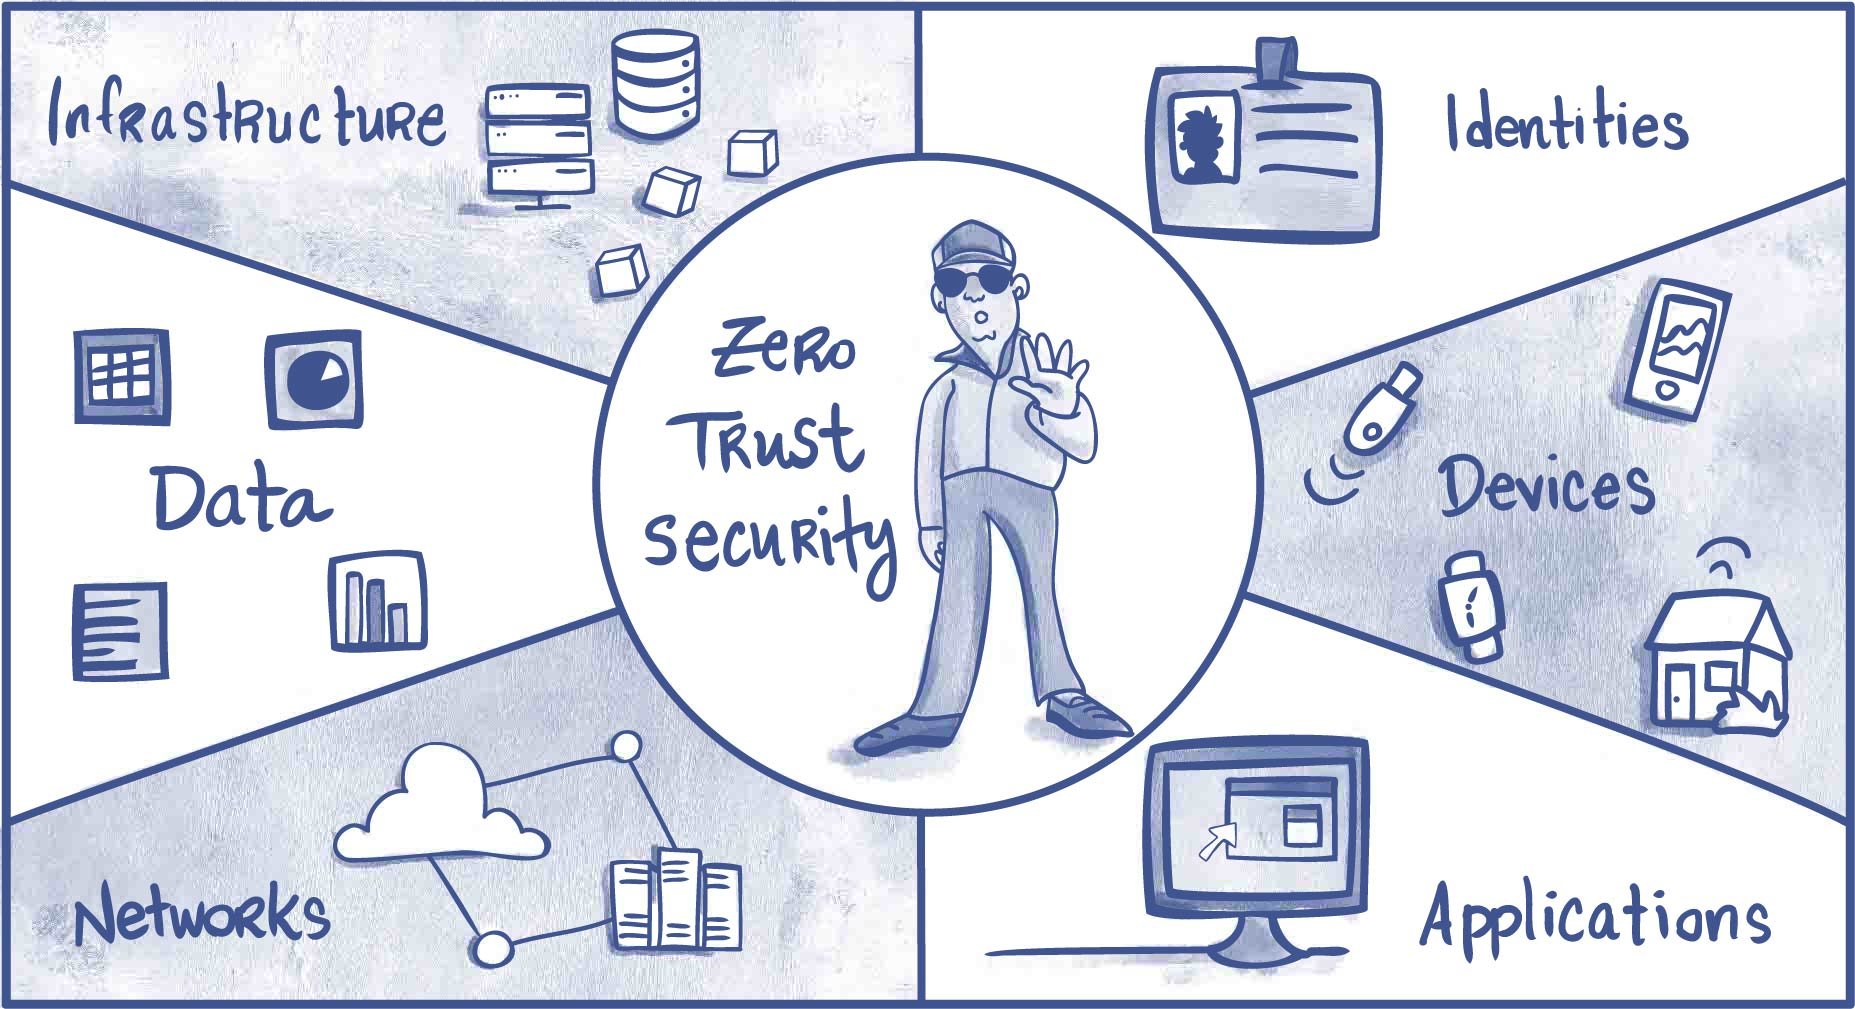
Zero Trust Mimarisi’nin Temel Bileşenleri 🧱
Zero Trust Nedir? kısmını açıkladık, peki şimdi ise bu mimarinin bileşenlerine deyinelim;
1.Kimlik ve Erişim Yönetimi (IAM)
- Kullanıcıların kimlikleri net olarak tanımlanmalı.
- MFA (çok faktörlü kimlik doğrulama) zorunlu.
- Yetki seviyeleri dinamik olarak yönetilmeli.
2. Cihaz Güvenliği
- Ağa bağlanan her cihazın durumu doğrulanmalı (Antivirüs, güncel yazılım, güvenli bağlantı vs.).
- Cihazların uyumlu olup olmadığı kontrol edilmeli.
3. Ağ Segmentasyonu / Mikro Segmentasyon
- Ağ, küçük mantıksal bölgelere ayrılır.
- Saldırgan bir bölgeye sızsa bile başka bölgelere geçemez.
4. Kapsamlı Görünürlük ve İzleme
- Tüm kullanıcı, cihaz ve sistem hareketleri anlık olarak loglanır.
- SIEM gibi sistemlerle anormallikler yakalanır.
5. Uçtan Uca Şifreleme
- Tüm veri trafiği şifrelenmeli (özellikle bulut uygulamalarıyla çalışan yapılarda)
6. Güvenlik Politikaları ve Davranış Analitiği
- Kullanıcıların olağan davranış kalıpları izlenir.
- Davranış dışı hareketlerde otomatik müdahale edilir.
7. Uygulama Güvenliği
- Uygulamalara erişim kontrol edilmeli (örneğin sadece belirli uygulamalara belirli kullanıcılar ulaşabilmeli).
- Web, mobil, on-prem fark etmez; her uygulama doğrulanmalı.
8. Veri Güvenliği ve Sınıflandırma
- Veriler hangi önem derecesine sahip, kim erişebilir, nasıl izleniyor?
- DLP (Data Loss Prevention) çözümleri devreye alınmalı.
9. Sıfırdan Başlayan Güvenlik (Security by Design)
Uygulama ve sistemler tasarlanırken güvenlik baştan düşünülmeli, sonradan yamalanmamalı.

Zero Trust Kimler İçin Gereklidir? 🏢
- Büyük şirketler.
- Bankalar ve finans kurumları.
- Devlet kurumları.
- Sağlık sektörü.
- Uzaktan çalışan ekipler vs. vs.
Ancak günümüzde KOBİ’ler bile Zero Trust mimarisine geçişi düşünmelidir, çünkü tehditler artık boyut ayırmıyor.
Sonuç: Zero Trust ile Güvenliği Baştan Tasarlayın 📈
Özetle, Zero Trust nedir? diye soranlar için kısa cevap şudur:
“Kimseye güvenme, daima doğrula.”
Bu felsefe, dijital çağda güvenliğin temel taşı haline gelmiştir. Artık şirketlerin veri güvenliğini sağlamak için sadece bir güvenlik duvarına güvenmesi yeterli değildir. Zero Trust, yeni nesil tehditlere karşı en etkili yaklaşımdır. Bu yazımızda sizlere Zero Trust Nedir konusu hakkında bilgilendirme yaptık, bir sonraki yazımızda görüşmek üzere, bizler ile iletişime geçmek için bu bağlantıyı kullanabilirsiniz, daha fazla bilgi için bu bağlantıyı kullanın, iyi çalışmaları dileriz. 👋

